العالم
زلزال سيبراني أم مبالغات؟: مجموعة قرصنة حوثيين تزعم نشر قاعدة بيانات كاملة للاستخبارات السعودية

زعمت مجموعة "أويس القرني للقرصنة"، أحد فروع منظمة الدفاع السيبراني التابعة لحركة أنصار الله الحوثية، أنها نشرت قاعدة بيانات كاملة لجهاز الاستخبارات الخارجية السعودي.
وفي بيان صادر عنها، قالت المجموعة إنها أحدثت "نقطة تحول في تاريخ الحرب الاستخباراتية، وإنه لأول مرة في العالم كشف علنا عن قاعدة البيانات الكاملة لجهاز استخبارات، وهو جهاز الاستخبارات الخارجية السعودي".
وزعمت أن "هذه المعلومات تشمل الأسماء الحقيقية لجميع الضباط، وأرقام هواتفهم المحمولة، وعناوين منازلهم، وخطوط الاتصال المباشرة في أماكن عملهم، وأرقام هواتف منازلهم، ومناصبهم، وملفاتهم الجارية، وبياناتهم التنظيمية، والهيكل الإداري، والقائمة الكاملة للمحطات العملياتية في أنحاء العالم".
وأكدت في بيانها أن "هذا الحدث لا يمثل أكبر ضربة استخباراتية للنظام السعودي منذ تأسيسه حتى اليوم فحسب، بل لا نظير له في تاريخ الأمن العالمي، إذ لم يسبق أن أتيحت قاعدة بيانات جهاز استخبارات للعامة بهذا المستوى من التفصيل والحساسية".
وقالت إن هذا التسريب كشف، حسب زعمها، عن "الطبيعة الجوفاء والاضطراب البنيوي لنظام عجز حتى عن حماية نخبة ضباطه، ومع ذلك لا يزال يدعي قيادة المنطقة، وإنه أصبح الآن كل ضابط وكل محطة وكل ملف في مرمى المقاومة اليمنية".
ووجهت تحذيرا إلى السلطات السعودية، قائلة إن "عهد التواري في الظل والأمن الوهمي قد انتهى"، مؤكدة أن ما حدث اليوم هو بداية فصل جديد من انهيارها الأمني.
وكانت المجموعة أعلن في وقت سابق أنها ستضع خلال ساعة معلومات كاملة تخص 500 ضابط أمني تابع لنظام آل سعود في متناول الجمهور.
بين البروباغندا والواقع السيبراني
وفي الغالب لا ترد السلطات السعودية رسميا على مثل هذه البيانات أو الإعلانات الصادرة عن مجموعات القرصنة المرتبطة بخصومها السياسيين، خاصة إذا كانت هذه البيانات صادرة عن جماعات سيبرانية مغمورة زمن الحرب
وبغض النظر عن صحة أو عدم صحة بيان مجموعة "أويس القرني للقرصنة" يثير هذا النوع من البيانات "الملحمية" في عالم الأمن السيبراني الكثير من علامات الاستفهام والتشكيك بين الخبراء والمحللين.
وتتقاطع هذه الشكوك التقنية مع التقارير المنشورة من شركات أمن سيبراني عالمية مستقلة تتبعت النشاط الرقمي في المنطقة؛ حيث تشير تقارير شركتي Recorded Future و Lookout إلى أن القدرات الفعلية للمجموعات السيبرانية المرتبطة باليمن (والتي تصنفها الشركات أحياناً تحت مسميات مثل OilAlpha) تتركز في الغالب على حملات التجسس الفردي والتصيد الاحتيالي، عبر هندسة اجتماعية بسيطة وزرع برمجيات خبيثة مثل GuardZoo في هواتف الأفراد.
ويوضح محللو هذه الشركات أن هذا الأسلوب الفني يفسر إمكانية حصول مثل هذه المجموعات على كشوفات بأسماء أو أرقام هواتف لضباط أو موظفين نتيجة خرق هاتف فردي، ومن ثم تقديمها إعلامياً في إطار "الحرب النفسية والدعاية" على أنها اختراق شامل وجذري لشبكات أجهزة الاستخبارات السيادية المعزولة تكنولوجياً عن شبكة الإنترنت العامة"
بناءً على ذلك، يصنف خبراء الأمن مثل هذه البيانات في خانة "المبالغات الإعلامية" التي تفتقر إلى التوثيق الرقمي المستقل، وتظل في إطار المزاعم السياسية حتى يثبت العكس بأدلة تقنية ملموسة لا تقبل الشك.
المصدر: RT
آخر الأخبار
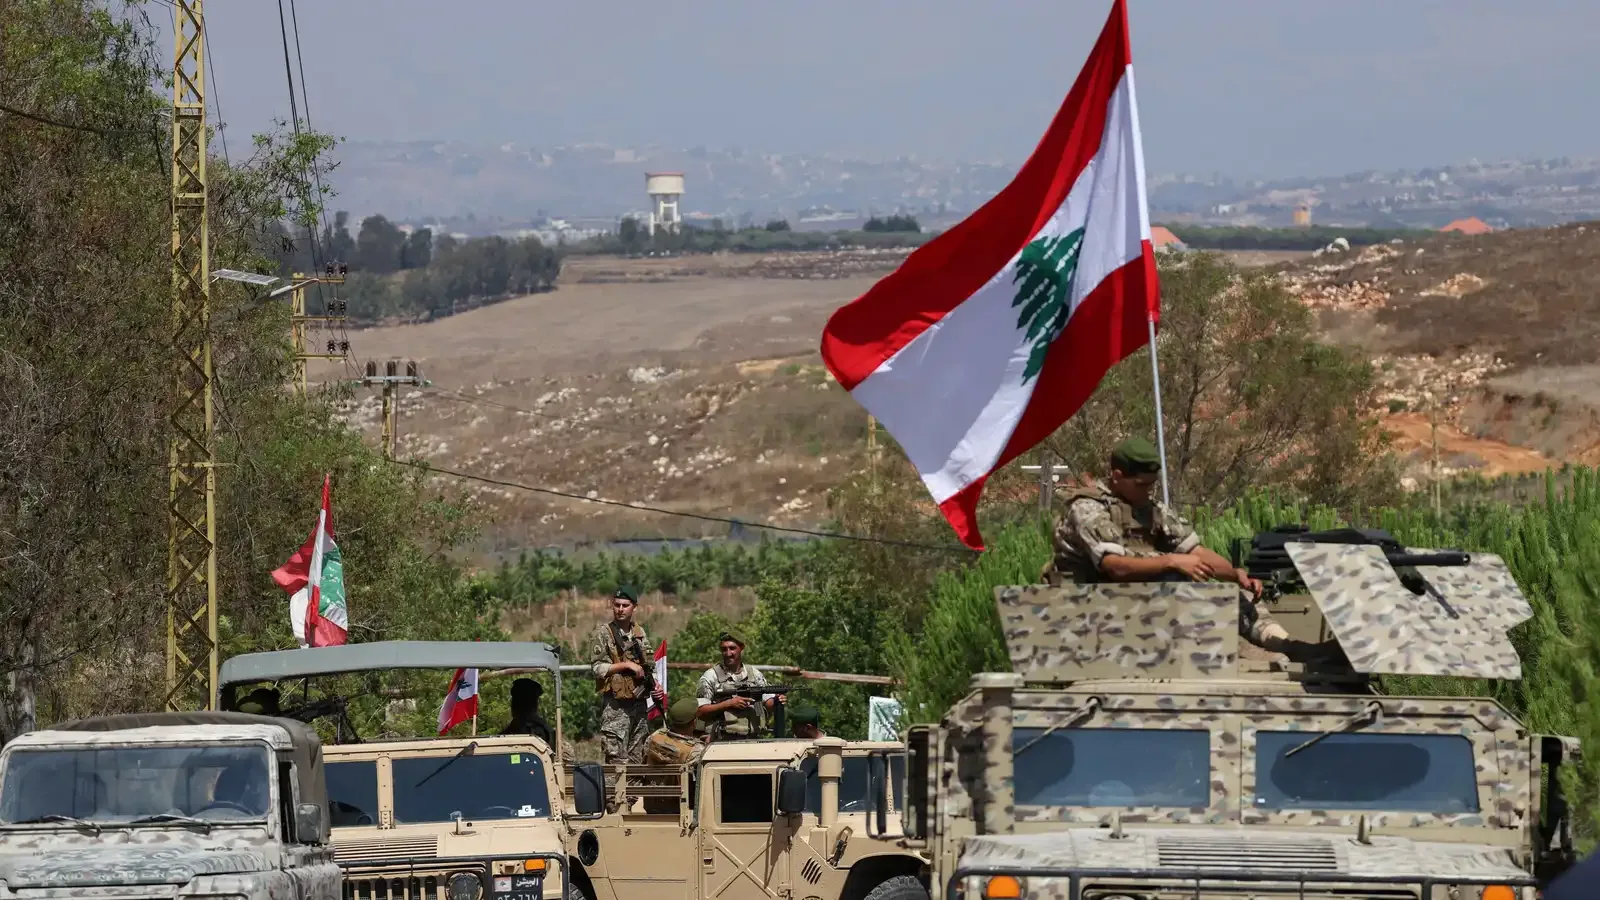
إطلاق تمرين PEGASUS CEDAR 2026 المشترك بين الجيشَين اللبناني والبريطاني
وزير الاقتصاد استقبل وفداً من البنك الأوروبي لإعادة الإعمار والتنمية

بوتين: توحيد الجهود لضمان الاستقلال التكنولوجي