ИИ
OpenAI увеличила выплаты за уязвимости до 172 тысяч долларов
Компания OpenAI обновила программу вознаграждений, повысив базовые ставки и введя систему лояльности для исследователей безопасности.

OpenAI пересмотрела условия программы поиска уязвимостей, значительно увеличив финансовые стимулы для специалистов по кибербезопасности. Максимальный размер вознаграждения теперь может достигать приблизительно 172 тысячи долларов при учете дополнительных бонусов в исключительных случаях. Обновление распространяется на продукты компании, включая ChatGPT, Codex и платформу интерфейсов программирования API.
Рост базовых ставок вознаграждений
Согласно официальному объявлению, средний размер выплат за уязвимости среднего, высокого и критического уровня вырос более чем в четыре раза. Базовая награда за некоторые критические ошибки в основных продуктах установлена на уровне 30 тысяч долларов. Для исключительных случаев предусмотрена базовая выплата до 100 тысяч долларов до начисления дополнительных стимулов.
Размер итоговой компенсации напрямую зависит от качества предоставленного отчета, а не только от факта обнаружения проблемы. Компания выплачивает дополнительные премии за отчеты, содержащие практические доказательства возможности эксплуатации уязвимости, описание условий ее возникновения и анализ потенциального влияния.
Новые механизмы мотивации исследователей
OpenAI внедрила пятиуровневую систему лояльности, предназначенную для поощрения постоянных партнеров из числа исследователей безопасности. Также запущены специализированные кампании, направленные на тестирование новых функций на ранних этапах их запуска.
Действие обновленных тарифов распространено на ранее поданные заявки, по которым еще не произведена оплата. Исследователи, получившие вознаграждение в течение тридцати дней перед публикацией объявления, получат разницу в выплатах. Данная мера отражает стремление расширить роль независимых экспертов в выявлении проблем до их злонамеренного использования.
Важно различать базовые лимиты вознаграждений и суммы, достижимые только при выполнении условий получения дополнительных бонусов. Автоматическое получение максимального заявленного предела всеми, кто нашел критическую уязвимость, не предусмотрено.
Последние новости
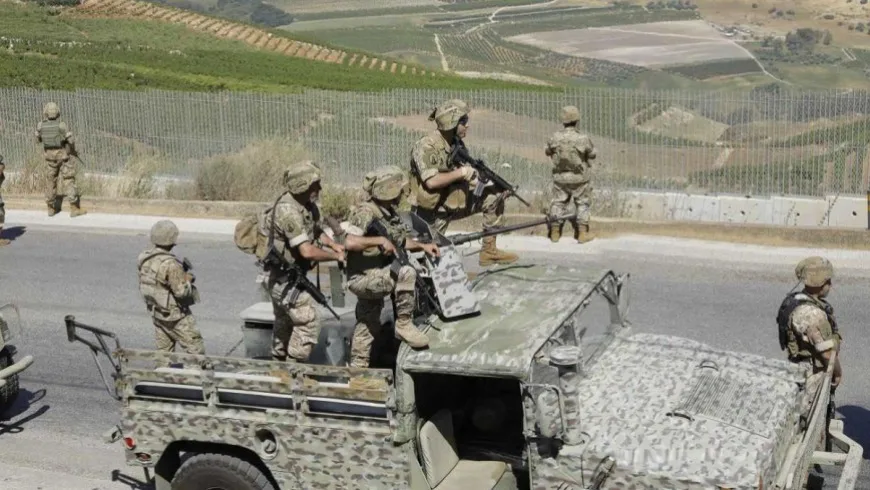
Смерть гражданки Сирии и ранение троих при нелегальном пересечении границы в районе Арсаля

Google расширяет программу добровольного ухода на пять стран

Apple расширяет AI-функции Siri на четыре языка в iOS 27.3