Технологии и наука
Кража фото и паролей: уязвимости в приложениях для передачи данных раскрывают секреты вашего смартфона
Австрийские исследователи выявили критические уязвимости в приложениях для переноса данных на Android от семи крупных производителей, позволяющие перехватывать фото, сообщения и пароли через Wi-Fi.

Исследователи из Технического университета Граца в Австрии обнаружили масштабные уязвимости безопасности в приложениях, используемых для передачи данных на смартфонах Android.
По словам ученых, уязвимости затронули инструменты переноса данных, предоставляемые семью крупнейшими производителями телефонов на базе Android: Google, Samsung, Xiaomi, Oppo, Vivo, Huawei и Honor. Это делает проблему глобальной, учитывая широкое распространение устройств этих компаний по всему миру.
Научная группа, включавшая экспертов Института информационной безопасности Университета Граца и Австрийского центра безопасных информационных технологий, пояснила, что злоумышленники могут эксплуатировать некоторые из этих уязвимостей, просто находясь в зоне действия Wi-Fi-соединения, используемого при передаче данных, без необходимости физического доступа к телефону.
Внешние серверы
Опасность этих уязвимостей заключается в том, что они нацелены на одну из самых чувствительных операций при использовании смартфонов. Процесс перехода на новое устройство включает перенос фотографий, сообщений, контактов, приложений и личных настроек, а иногда и учетных данных и медицинской информации, сохраненной на старом устройстве.
Инструменты переноса данных, иногда называемые приложениями для клонирования телефонов, полагаются на создание прямого беспроводного соединения между двумя устройствами, что позволяет передавать информацию без использования внешних серверов. Несмотря на скорость и удобство этого метода, результаты показали, что прямое соединение само по себе не гарантирует защиту данных от перехвата.
Исследователи протестировали 7 приложений, среди которых Android Switch от Google, Smart Switch от Samsung, Mi Mover от Xiaomi, Clone Phone от Oppo, EasyShare от Vivo, Phone Clone от Huawei и Device Clone от Honor, обнаружив уязвимости во всех проверенных инструментах.
Эксперименты продемонстрировали возможность перехвата информации, обмениваемой между телефонами, с расстояния от 20 до 45 метров внутри помещений. Такое расстояние может позволить человеку, находящемуся в соседнем магазине или комнате, шпионить за процессом передачи данных, оставаясь незамеченным пользователем.
Примечательно, что выполнение тестовых атак не требовало сложного оборудования: исследователи использовали устройства стоимостью менее 100 евро, что указывает на то, что эксплуатация уязвимостей не обязательно ограничивается структурами с огромными техническими или финансовыми ресурсами.
Во время тестов команда получила доступ к текстовым сообщениям, журналам вызовов, контактам и фотографиям, а также к более чувствительной информации, включая медицинские данные, пароли приложений и сохраненные настройки подключения к сетям Wi-Fi.
Проблема не ограничивалась только шпионажем и кражей информации: исследование выявило возможность внедрения вредоносного ПО в некоторых случаях во время процесса переноса путем манипуляции пакетами передаваемых приложений, что может привести к взлому нового телефона уже на этапе его первоначальной настройки.
Команда предупредила, что магазины мобильных телефонов и центры продажи электроники могут быть одними из наиболее подверженных риску мест, учитывая частое выполнение операций по переносу данных там и наличие большого количества устройств и пользователей в ограниченном пространстве.
Уязвимости безопасности
Соавтор исследования Флориан Драшабахер, исследователь из Института информационной безопасности Университета Граца, заявил, что широкое распространение этих приложений, их предварительная установка на телефоны и простота использования делают потенциальное влияние уязвимостей значительным.
Исследователи отметили, что проанализированные приложения были загружены суммарно более 12 миллиардов раз, кроме того, многие из них предустановлены на устройствах Android, что отражает широкое распространение затронутых инструментов, хотя это не означает, что все эти пользователи были взломаны.
Результаты были представлены на Европейской конференции по исследованиям в области компьютерной и информационной безопасности в Риме, где были раскрыты уязвимости, пять из которых классифицированы как высокоопасные.
Ученые сообщили компаниям о результатах проверки перед их публичным объявлением, следуя механизму ответственного раскрытия уязвимостей, который дает разработчикам возможность исправить проблемы безопасности до публикации деталей.
Исследователи подтвердили, что все семь компаний уже выпустили обновления безопасности для устранения обнаруженных уязвимостей, что означает, что результаты не доказывают сохраняющуюся уязвимость всех текущих версий приложений.
Специалисты посоветовали пользователям смартфонов убедиться в обновлении приложений для переноса данных на обоих устройствах — старом и новом — перед началом процесса миграции, отметив, что некоторые исправления могут потребовать полного обновления операционной системы.
Результаты подчеркивают риски безопасности, которые пользователи могут упускать из виду при смене телефона, и подтверждают, что использование официальных приложений само по себе недостаточно для гарантии защиты личной информации, если они не оснащены последними обновлениями безопасности.
Последние новости
Сьюзи Уайлз — следующая «жертва»: почему сокращается присутствие женщин в администрации Трампа?
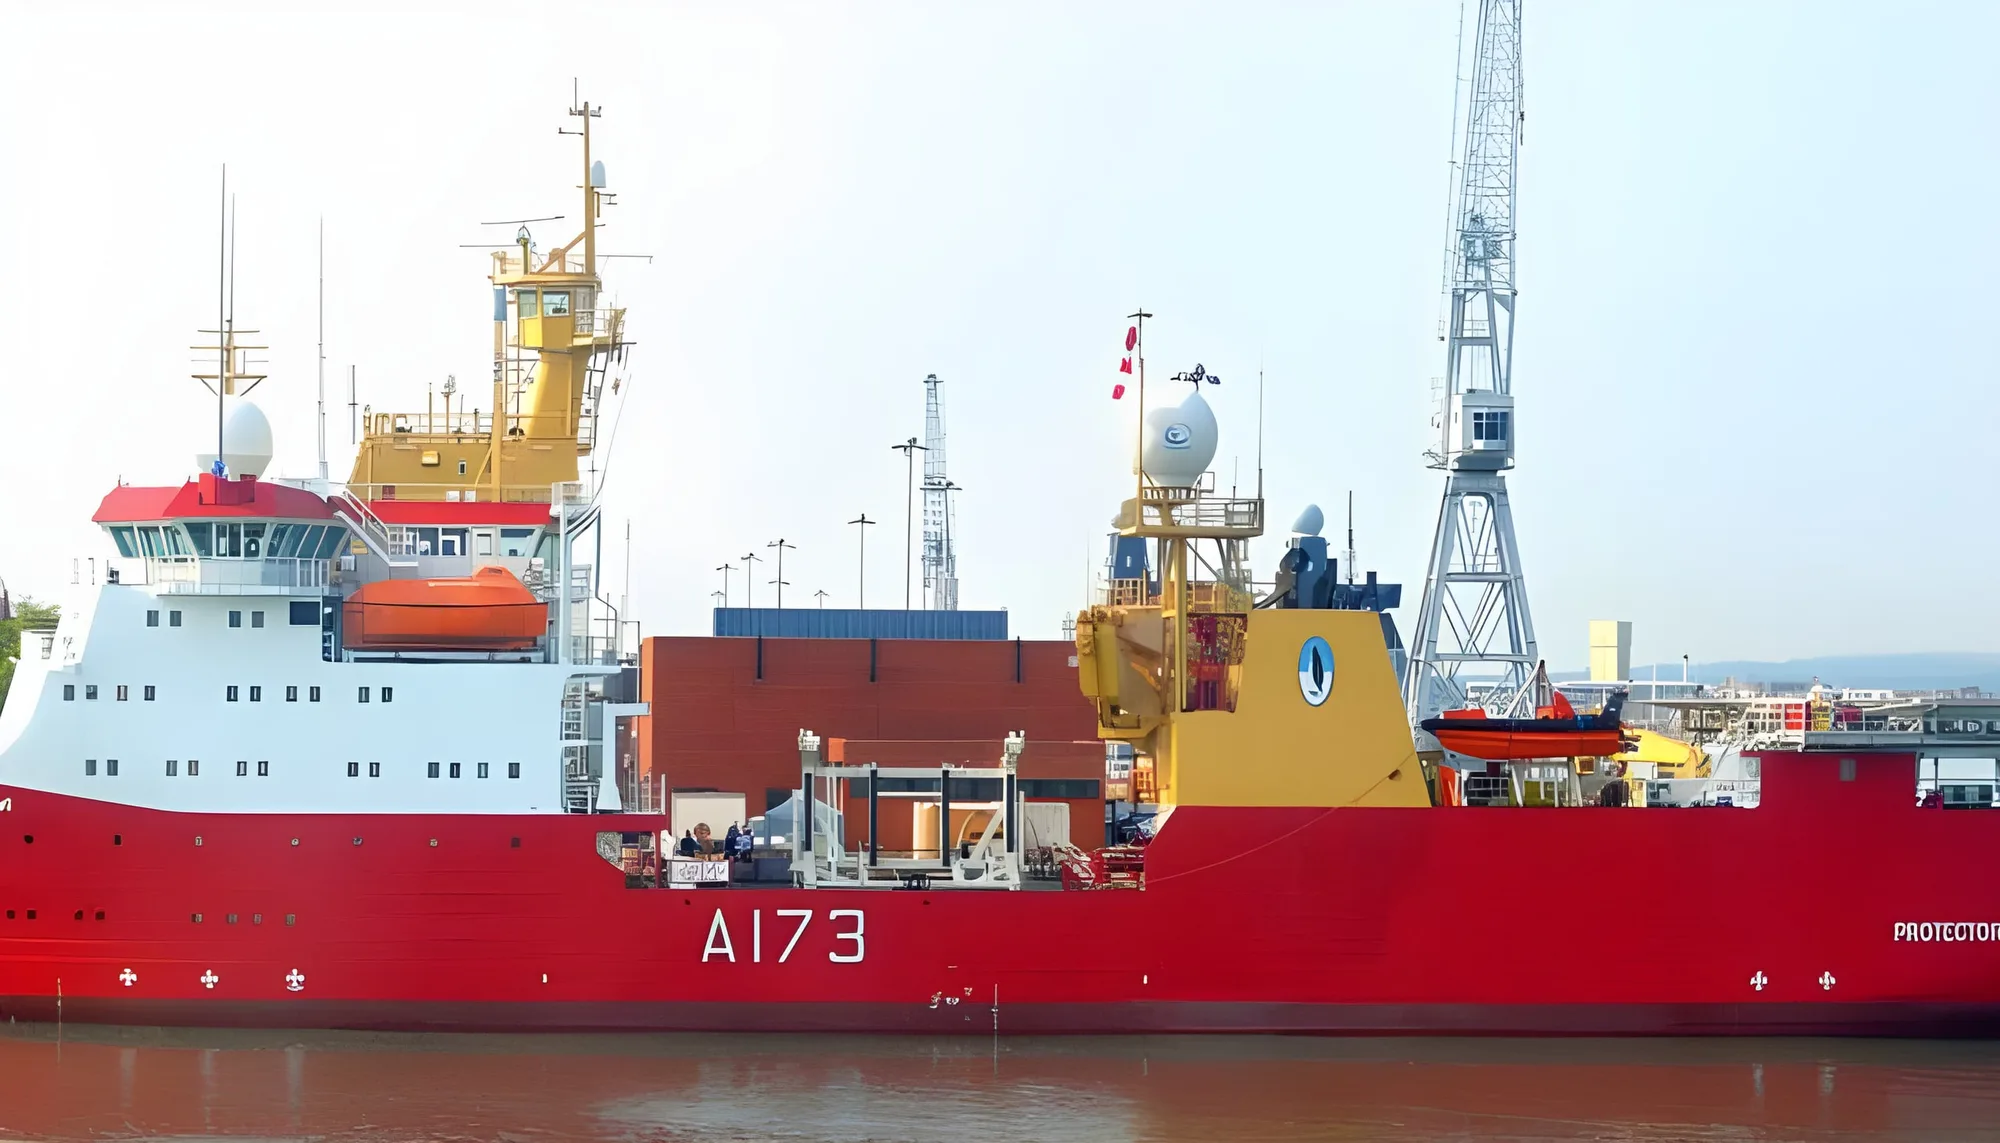
Британская ледокольная программа под угрозой из-за поломки HMS Protector

Instagram представил функцию копирования Reels прямо в камере