العالم
تجنيد الصغار وسرقة المليارات.. كيف بنى كيم جونغ أون أقوى جيش سيبراني؟

تحولت كوريا الشمالية إلى قوة عالمية في مجال القرصنة الإلكترونية، بعدما نجح نظام الزعيم كيم جونغ أون في بناء جيش من المتسللين المدربين على أعلى المستويات.
وعبر برنامج حكومي يستهدف اكتشاف أذكى الأطفال وتوجيههم منذ سن مبكرة للعمل في مجال الأمن السيبراني، بدأت بيونغ يانغ بهذه الاستراتيجية بتحقيق عوائد مالية ضخمة، كان أحدثها اختراق منصة باينانس للعملات المشفرة؛ ما أسفر عن سرقة 6.3 مليار دولار، وفقاً لما أوردته وكالة رويترز.
وتعتمد بيونغ يانغ على منظومة متكاملة لاختيار المواهب التقنية وتدريبها، مقابل تقديم امتيازات مادية واجتماعية للمتميزين، تشمل الحصول على شقق واسعة في العاصمة ومكافآت كبيرة بالعملات الأجنبية، إلى جانب فرص السفر إلى الخارج والانضمام إلى الحزب الحاكم، في مقابل ساعات عمل طويلة وضغوط مستمرة لتحقيق أهداف مالية محددة.
وقال كيم هيونغ كوانغ، المنشق الكوري الشمالي الذي سبق أن درب قراصنة لصالح الدولة قبل فراره إلى كوريا الجنوبية عام 2004، إن هؤلاء المتسللين يمثلون أحد الأسلحة السرية للزعيم كيم جونغ أون، موضحاً أن السلطات لا تكتفي بتدريب الراغبين في العمل بهذا المجال، بل تبحث بصورة منهجية عن الأطفال الأكثر ذكاءً لتحويلهم إلى عناصر متخصصة في العمليات الإلكترونية.
وأضاف أن كوريا الشمالية تتبع نهجاً مختلفاً عن بقية الدول في إعداد القراصنة، إذ لا يكون اختيار هذا المسار بالضرورة قراراً شخصياً للطلاب، وإنما جزءاً من منظومة حكومية تستثمر في المواهب الشابة لخدمة أهداف الدولة.
برنامج لاكتشاف القراصنة منذ الطفولة
وبحسب كيم ومنشقين آخرين عملوا في قطاع تكنولوجيا المعلومات، تبدأ عملية اختيار المرشحين عندما تتراوح أعمارهم بين 11 و12 عاماً، إذ تختار السلطات سنوياً ما بين 150 و200 طالب من الأذكى في المدارس الإعدادية لدراسة علوم الكمبيوتر.
وعند بلوغ 17 عاماً، يُرسل الطلاب المتفوقون إلى أفضل الجامعات في البلاد، حيث يخضعون لمراحل إضافية من التقييم والاختيار، قبل أن يلتحق عدد محدود منهم بوحدة الأمن السيبراني التابعة للجيش.
ويتلقى المختارون تدريبات متخصصة تشمل بروتوكولات العملات المشفرة والهندسة العكسية للأجهزة الأجنبية، إلى جانب الرياضيات المتقدمة واللغات الأجنبية. أما الذين لا ينضمون إلى وحدات القرصنة، فيُوجه بعضهم إلى تطوير البرامج والتطبيقات والعمل عن بعد لصالح شركات غربية.
وقال ليم جونغين، الأستاذ الفخري بكلية الأمن السيبراني في جامعة كوريا، إن بيونغ يانغ توجه أفضل مواهبها إلى البرامج النووية والسيبرانية، وتوفر لهم مستقبلاً مهنياً مميزاً، بدلاً من توجه المتفوقين في كوريا الجنوبية إلى الطب والمهن التقليدية المرموقة.
وتعود جذور البرنامج الإلكتروني إلى عام 1998، لكنه اكتسب أهمية أكبر بعد وصول كيم جونغ أون إلى السلطة، عندما أعلنت كوريا الشمالية عام 2013 أن الحرب الإلكترونية، إلى جانب الأسلحة النووية والصواريخ، تمثل سيفاً متعدد الأغراض لقدراتها الهجومية.
مكافآت ضخمة مقابل عمليات السرقة
وتشير المعلومات التي نقلتها رويترز إلى أن القراصنة الناجحين قد يحصلون على ما يصل إلى 30% من أرباح عمليات السرقة التي تنفذها وحداتهم بالعملات الأجنبية، فضلاً عن إمكانية منحهم شققاً في بيونغ يانغ تصل مساحتها إلى 132 متراً مربعاً، يمكن لوالديهم الإقامة فيها.
كما تشمل الامتيازات إمكانية السفر إلى دول حليفة، مثل الصين، حيث تتوفر لهم حرية أكبر في استخدام الإنترنت، فضلاً عن فرص الحصول على عضوية الحزب الحاكم والزواج من عائلات مرموقة.
وتقدر المخابرات الوطنية في كوريا الجنوبية أن عمليات الحرب الإلكترونية الكورية الشمالية تضم نحو 8400 شخص، فيما تتجنب وسائل الإعلام الرسمية الاحتفاء العلني بإنجازات القراصنة، وتكتفي بإبراز الطلاب الموهوبين في البرمجة، ومن بينهم المشاركون في تطوير القدرات التقنية للبلاد.
وأعلن مكتب التحقيقات الفيدرالي الأمريكي وشركة باينانس مسؤولية كوريا الشمالية عن اختراق المنصة، بينما نفت بيونغ يانغ الاتهامات. ونسبت شركات متخصصة في تحليل تقنية البلوك تشين العملية إلى مجموعة القرصنة الكورية الشمالية المعروفة باسم TraderTraitor.
وترتبط هذه المجموعة، وفقاً لمكتب التحقيقات الفيدرالي، بمجموعة لازاروس، المعروفة أيضاً باسم APT38، التي اتهمتها الولايات المتحدة عام 2022 بسرقة مئات الملايين من الدولارات من العملات المشفرة عبر شبكة رونين بلوك تشين.
وكشفت باينانس أن المتسللين استخدموا مقابلة عمل وهمية وبرنامجاً خبيثاً مخفياً داخل إعلان لاختراق أجهزة موظفي الشركة، قبل الاستعانة بأداة ذكاء اصطناعي داخلية للسيطرة على الأنظمة.
كما أشار تقرير أممي صدر عام 2025 إلى أن مجموعة TraderTraitor حصلت على حسابات في منصتي ChatGPT وDeepSeek.
وتستخدم مجموعات من العاملين التقنيين الكوريين الشماليين أدوات الذكاء الاصطناعي في كتابة البرامج وتعديل السير الذاتية وإنشاء هويات ووثائق مزيفة، بهدف الحصول على وظائف عن بعد داخل شركات غربية وتحويل عوائدها إلى النظام.
الذكاء الاصطناعي وصيد الأهداف الكبرى
وقال أليك زيبريك، المدير الأول للخدمات العالمية في منطقة آسيا والمحيط الهادئ بشركة Chainalysis، إن الدعم الحكومي يمنح القراصنة الكوريين الشماليين قدرة أكبر على مواصلة الهجمات دون مواجهة العواقب المعتادة، موضحاً أن ارتباطهم بالنظام يجعلهم يستمرون في العمليات حتى بعد الإخفاقات.
في المقابل، تكشف شهادات عاملين سابقين، نقلتها مجموعة PSCORE الحقوقية، عن ظروف عمل قاسية تشمل العمل لأكثر من عشر ساعات يومياً، والإقامة في أماكن ضيقة، والمراقبة المستمرة، والضغط لتحقيق أهداف شهرية محددة بالدولار، مع التعرض للإذلال والعقوبات عند عدم الوفاء بها.
ورغم هذه الظروف، يرى محللون أن نجاح العمليات الكبرى، مثل اختراق باينانس، قد يدفع بيونغ يانغ إلى توسيع طموحاتها، والانتقال نحو استهداف المؤسسات الكبرى التي تمتلك احتياطيات مالية ضخمة، في تحول يعكس تصاعد دور القرصنة الإلكترونية باعتبارها أداة اقتصادية واستراتيجية للنظام الكوري الشمالي.
آخر الأخبار
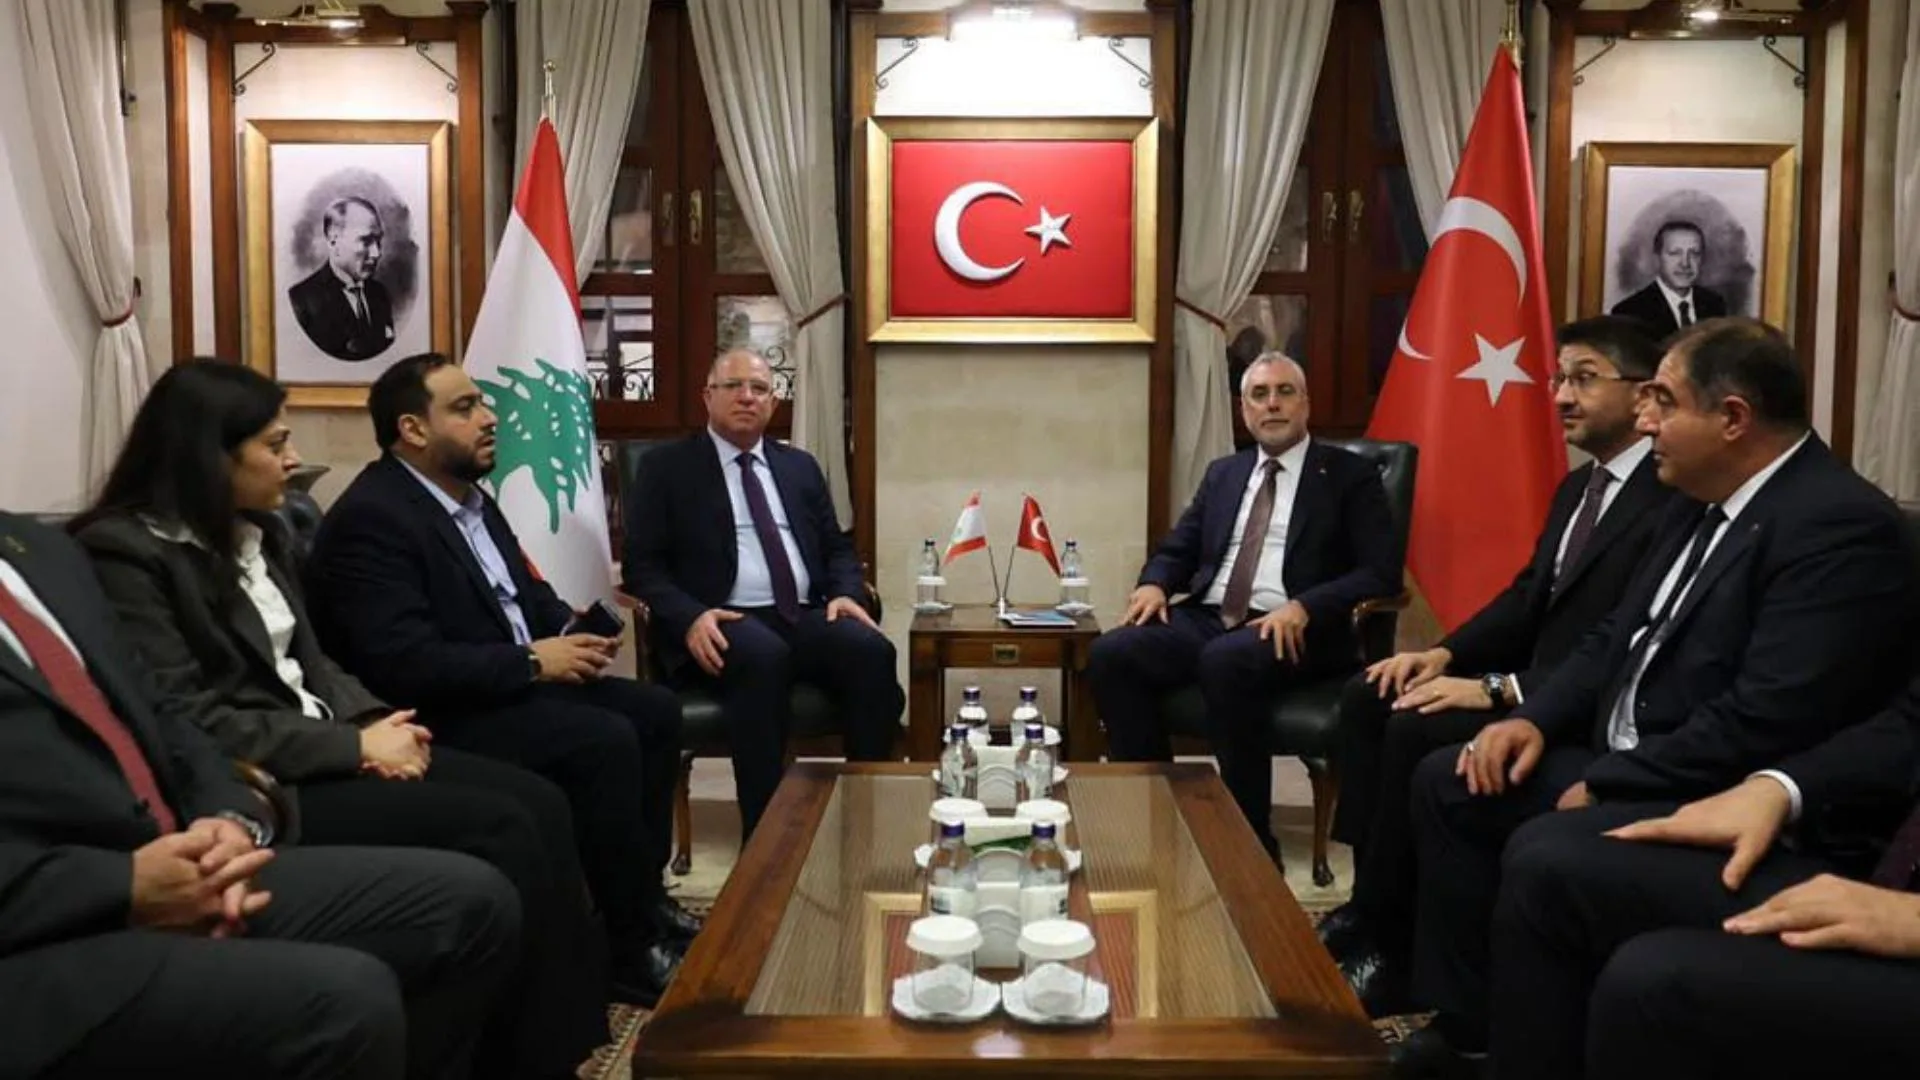
توقيع اتفاقية... وزير العمل اللبناني يشارك بمؤتمر الانتقال العادل في تركيا ويدعو نظيره لزيارة بيروت

20 مليون دولار ومكان إقامة. مقابل معلومات عن البرنامج النووي الإيراني
قصف روسي ليلي يشل شريان كييف ويعطل الجسر الشمالي